Скрит чип в криптопортфейл краде милиони от криптодържатели
Покупката на хардуерен портфейл е решение, с което много собственици на криптовалути се стремят да защитят по-добре средствата си. Но какво се случва, ако устройството е било подправено още преди да стигне до вас?
Случай с Ledger показва колко трудно може да бъде открита подобна физическа намеса. Компанията потвърди наличието на неоторизиран хардуерен имплант в устройства на потърпевшите. Междувременно блокчейн анализ на Bitquery проследи криптоактиви за около 102 млн. долара, откраднати от 324 портфейла в шест блокчейн мрежи.
324 портфейла, шест мрежи и следи от координирана атака
Според разследването на Bitquery средствата са източени на 9 октомври от портфейли в шест блокчейн мрежи: TRON, Bitcoin, Ethereum, Solana, BNB Chain и Polygon. Най-големият дял от загубите идва от мрежата TRON – приблизително 79.3 млн. долара, предимно в USDT. От Bitcoin са отнети криптоактиви за около 16.8 млн. долара, а от Ethereum – приблизително 3.7 млн. долара. Останалите загуби са разпределени между BNB Chain, Polygon и Solana. Сумите са изчислени по пазарните цени към 9 октомври.
Данните сочат, че операцията е била подготвяна предварително. Адресите, свързвани с нападателя, са извършвали малки тестови трансакции в продължение на около две седмици – 21 тестови цикъла в TRON и 20 в Ethereum. Така извършителят е могъл да тества механизъм за прехвърляне на средства преди основната атака.
Особено показателна е последователността в TRON. Двадесет и пет портфейла са подписали едно и също разрешение за достъп до USDT в рамките на три секунди. След това един адрес е използвал разрешенията, за да изтегли средствата. В рамките на шест секунди след първото подписване са изтеглени около 29 млн. долара в USDT. Осем минути по-рано други 30 портфейла са добавили един и същ нов ключ, който е получил достатъчно права за самостоятелно управление на средствата. По-късно нападателят е източил и тези адреси.
Тази синхронизация подкрепя извода за координирана операция и предварително придобит достъп до множество портфейли. Блокчейн данните показват как са се движили средствата и как са били използвани разрешенията, но не разкриват сами по себе си как нападателят е получил необходимия достъп.

Как скрит компонент може да разкрие фразата за възстановяване
При първоначалната настройка на хардуерен портфейл се генерира фраза за възстановяване, съставена обикновено от 24 думи. Тя позволява на собственика да възстанови достъпа до криптоактивите си. Ако друг човек получи фразата, може да възстанови портфейла на друго устройство и да прехвърли средствата, без да има физически достъп до оригиналния хардуер.
На 10 октомври Ledger потвърди, че устройството на един от потърпевшите съдържа неоторизиран хардуерен имплант. На 13 октомври екипът за сигурност Ledger Donjon разкри технически подробности за механизма му.
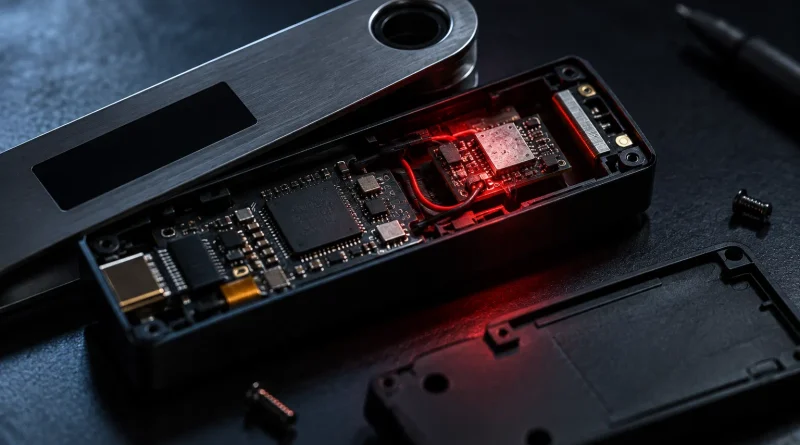
Според публикуваното описание компонентът е скрит в корпуса и може да разчита информацията, показвана на екрана. Когато устройството показва 24-те думи по време на настройката, имплантът ги извлича и предава през мобилна мрежа чрез предварително конфигурирана eSIM, използваща LTE. Компонентът не засяга защитния чип или софтуера на устройството и не променя трансакциите и подписите.
Атаката не изисква подмяна на оригиналния защитен чип или пробив в криптографските механизми на устройството. Вместо това допълнителен компонент прихваща информацията в момент, когато тя се показва на екрана.
След като фразата за възстановяване попадне у нападателя, той може да възстанови портфейла на друго устройство и да получи пълен достъп до активите. Физическото притежание на оригиналния портфейл вече не му е необходимо.

Къде са отишли откраднатите 102 млн. долара
След първоначалното източване нападателят е използвал различни услуги за обмен и прехвърляне между блокчейн мрежи. Значителни количества ETH са преминали през Tornado Cash и впоследствие през Zcash. Подобни операции усложняват проследяването, защото средствата преминават през нови адреси и различни услуги.
Tether е блокирала USDT на стойност около 10 млн. долара в адреси, свързани с кражбата. Замразяването спира движението на тези токени, но не означава, че сумата автоматично е върната на потърпевшите. Възстановяването изисква последващи действия и не е гарантирано.
В актуализация от 13 октомври Bitquery оцени на около 84 млн. долара стойността на средствата, които все още могат да бъдат проследени по веригата. Това е моментна оценка, а не гаранция, че всички тези активи са под контрола на нападателя или могат да бъдат възстановени. Част от тях са преминали през услуги за обмен, което затруднява проследяването им до крайните получатели.
Разследването дава представа и за периода, през който портфейлите може да са били изложени на риск. Около 6 от всеки 10 анализирани портфейла в TRON, Bitcoin и Ethereum са получили първите си средства през последните 90 дни – периодът, посочен в препоръките на Ledger. Над 8 от всеки 10 са получили средства за първи път след юни 2026 г.
Това съвсем не доказва кога са купени устройствата или кога са били модифицирани. Първото постъпление в блокчейн портфейла е ориентир за началото на използването му, а не дата на покупка. Данните обаче показват защо оценката на риска не бива да се ограничава единствено до най-скорошните трансакции.

Защо проверката за автентичност може да не е достатъчна
Случаят постави на преден план три различни въпроса, които често се смесват при оценката на сигурността на даден хардуерен портфейл.
Автентичност. Устройството трябва да разполага с оригинален защитен елемент, чиято идентичност може да бъде удостоверена. Механизмът Genuine Check на Ledger използва криптографска атестация, за да провери автентичността на Secure Element. Това помага за откриването на фалшиви устройства, които се представят за оригинални.
Физическа цялост. Оригиналният защитен чип не гарантира, че останалите компоненти не са били подменени или допълнени. Самият Ledger Donjon предупреждава, че Genuine Check не може да открие неоторизирани физически модификации, включително шпионски импланти, ако оригиналният Secure Element остава непокътнат.
Произход и верига на доставките. Дори устройството да е автентично и да изглежда непокътнато, остава въпросът през чии ръце е преминало, преди да стигне до купувача. Проверка на защитния чип не удостоверява цялата история на съхранение, транспортиране и обработка на продукта.
Трите нива не са взаимозаменяеми. Автентичността отговаря на въпроса дали защитният елемент е оригинален. Физическата проверка търси признаци за намеса в самото устройство. Произходът помага да се оцени рискът по веригата на доставките. Нито едно от тези нива само по себе си не покрива напълно останалите.

Какво трябва да направят собствениците на хардуерни портфейли
Ledger съветва купувачите, които са придобили устройство от CryptoBilis и все още не са го настроили, да не го използват и да се свържат с поддръжката на компанията. За потърпевшите, които са загубили средства, компанията препоръчва координация с правоохранителните органи, преди да отварят устройството.
Ако фразата за възстановяване е компрометирана, ключова мярка е активите да бъдат преместени към нов портфейл с нова фраза за възстановяване, генерирана на доверено устройство. Простото прехвърляне на съществуващата фраза към друг портфейл не решава проблема, ако тя вече е известна на нападател.
Фразата за възстановяване не трябва да се въвежда в уебсайтове, да се изпраща по имейл или да се предоставя на човек, който се представя за служител на поддръжката. Собствениците на други устройства не бива да приемат, че инцидентът автоматично означава компрометиране на цялата продуктова серия. Потвърденият от Ledger имплант е открит в едно устройство, а данните за останалите портфейли не доказват, че всички са били засегнати по същия начин.
Случаят разкрива слабост в предположението, че оригиналният защитен чип е достатъчен, за да гарантира сигурността на цялото устройство. Защитата на криптоактивите зависи и от това дали фразата за възстановяване е останала тайна, дали хардуерът е физически непокътнат и дали произходът му може да бъде надеждно проследен.
Случаят с Ledger показва, че дори оригиналният защитен чип не е достатъчен, ако самото устройство е било компрометирано още преди да стигне до собственика си.