Хакерска атака срещу Binance: Най-големият криптообир за 6.36 млрд. долара
Хакери източиха криптоактиви за приблизително 6.36 милиарда долара от портфейли на Binance. По-голямата част от средствата е преместена за около 20 минути, а транзакциите са подписани с валидните криптографски подписи на самата борса. Binance твърди, че не е разрешавала преводите и няма доказателства за откраднати частни ключове. Подготовката е продължила поне 36 часа, а атаката е обхванала десет блокчейн мрежи.
В 22:24:23 ч. българско време на 29 октомври портфейл на Binance в Ethereum прехвърля 167 464 ETH, около 1.615 милиарда USDT и още 62 токена към адрес под контрола на нападателите. Стойността на операцията достига приблизително 2.5 милиарда долара. Блокчейнът приема транзакцията без проблем. Подписът е валиден.
Три минути по-рано е активирано предварително подготвено разрешение, което позволява на портфейла да изпълнява код, избран от нападателите. Те са подготвили 50 варианта с последователни стойности на вътрешния брояч на Ethereum, за да могат да задействат операцията в точния момент.
Според TRM Labs подготовката е започнала поне 36 часа по-рано. Нападателите са тествали кода върху два портфейла и са направили репетиция върху трети. Когато започват същинските трансфери, механизмът вече е готов.
Системата е подписала. Но по чие нареждане?
Криптоборсите съхраняват значителна част от средствата си в т.нар. cold wallets, изолирани от интернет и защитени с по-строги процедури за достъп. За ежедневните тегления служат hot wallets. Те са онлайн и позволяват бързо изпращане на криптовалута.
При всяка транзакция портфейлът използва частния си ключ, за да създаде криптографски подпис. Той доказва пред блокчейн мрежата, че операцията е разрешена от съответния ключ. Мрежата проверява подписа, но не може да разбере дали зад него стои действително одобрено теглене или манипулирана вътрешна система.
В анализа си Bitquery проследява 17 портфейла в девет блокчейн мрежи. При 16 от тях трансферите са обикновени транзакции с валидни подписи от инфраструктурата на Binance. Само при един е използван специалният механизъм EIP-7702. TRM Labs проследява по-широкия обхват на атаката и отчита активи за 6.36 милиарда долара в десет мрежи.
Така се очертава възможност за атака, при която не е необходимо да бъде откраднат самият частен ключ. Достатъчно е нападателите да получат контрол над системата, която го използва, и да я накарат да подписва операции по техен избор.
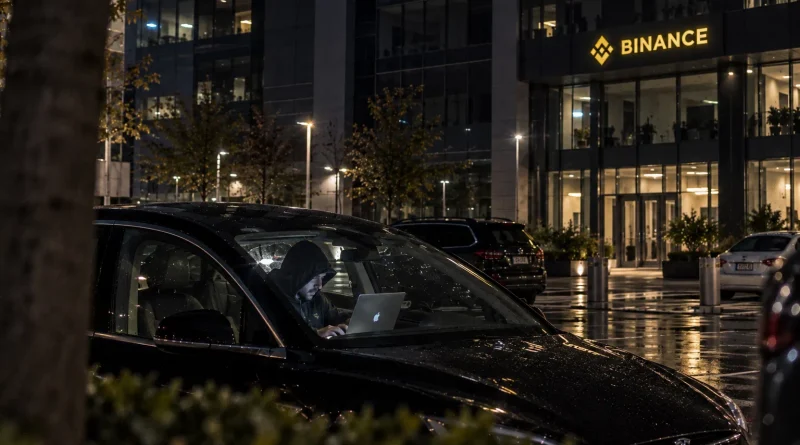
Първоначалното обяснение на Binance сочи към компрометиран лаптоп на DevOps инженер. Чрез него нападателят вероятно е получил достъп до вътрешен сервизен контейнер и е подал неоторизирани заявки за теглене. По-късно Ричард Тенг съобщава, че разследването е открило и други точки на компрометиране. Използвани са и инструменти за заличаване на следите от дейността на нападателите.
50 разрешения, от които е било необходимо само едно
Най-необичайният механизъм в атаката е използван срещу Ethereum портфейла Binance 14. Става дума за EIP-7702, стандарт, въведен с обновлението Pectra през май 2025 г.
Той позволява на обикновен криптопортфейл временно да делегира изпълнението на операциите си на програмен код от смарт договор. За активирането на тази възможност собственикът трябва да подпише специално разрешение.
Нападателите използват механизма, за да накарат портфейла да изпълнява код, който прехвърля средствата към техен адрес. За да не пропуснат точния момент, те подготвят 50 разрешения за 50 последователни стойности на брояча nonce. Всяка транзакция в Ethereum променя този брояч, затова предварително подписаното разрешение трябва да съвпадне с актуалната му стойност.
В 22:20:59 ч. адрес под контрола на нападателите изпраща транзакция с всичките 50 разрешения. Подписите са от Binance 14, но е приложено само разрешението, което съвпада с текущото състояние на портфейла. Останалите 49 не са били необходими.
Външната транзакция идва от адрес на нападателите, разрешението за делегиране е подписано от Binance 14, а след активирането му кодът прехвърля средствата от портфейла на борсата. Така нападателите използват валидния подпис на Binance, за да изпълнят операция, която борсата твърди, че не е одобрявала.
Делегирането остава активно почти четири часа. Всеки път, когато в Binance 14 постъпват нови средства, нападателите могат отново да задействат кода и да ги изведат. TRM Labs проследява последващи източвания до 01:56 ч. на 30 октомври. Binance отменя разрешението в 02:10:35 ч.
Междувременно Binance 14 е използван и за задействане на операции в отделен Binance smart account. Чрез него нападателите изтеглят около 823 милиона USDC.

Десет блокчейна, но не и една уязвимост
EIP-7702 обяснява механизма при Ethereum, но атаката далеч не се ограничава до тази мрежа. Според TRM Labs трансфери са извършени от портфейли на Binance в десет блокчейна: Ethereum, Bitcoin, Tron, XRP Ledger, Solana, Arbitrum, Optimism, Base, Avalanche и Polygon.
Операцията започва с трансфери от пет портфейла в XRP Ledger. Между 22:05 и 22:09 ч. от тях са изпратени общо 233.46 милиона XRP. Малко след това започват трансфери и в останалите мрежи.
В 22:20 ч. от Bitcoin портфейл на Binance излизат 18 270 BTC, оценени тогава на около 1.47 милиарда долара. Средствата са разделени на по-малки суми и преминават през поредица от нови адреси. Този подход, познат като peel chain, затруднява проследяването на движението им.
Bitquery открива необичайни параметри в трансферите, включително по-високи такси в Bitcoin и настройки, различни от обичайните за Binance в Tron и XRP Ledger. Различните блокчейни използват различни механизми за подписване, но резултатът е един и същ: портфейлите на борсата произвеждат валидни подписи за трансфери към нападателите.
Замразяването спаси част от средствата
Докато активите се преместват между адреси, компании от криптоиндустрията започват да реагират. При някои дигитални активи емитентите могат директно да блокират определени токени.
Tether и Circle предприемат замразявания на откраднати активи. Особено важна е реакцията на Circle, която успява да замрази около 823 милиона USDC в основния адрес на получателя, преди нападателите да преместят средствата. Ripple също замразява част от откраднатите RLUSD, а World Liberty Financial блокира 27.8 милиона от своята стабилна монета USD1.
Нападателите обаче вече са започнали да преобразуват част от откраднатите USDT в други криптоактиви. Около 325 милиона USDT са обменени чрез UniswapX и други механизми срещу приблизително 122 300 ETH. Част от средствата са използвани и като обезпечение за заемане на ETH чрез Aave.
В Arbitrum Съветът за сигурност използва аварийните си правомощия, за да премести 8426 ETH и 74.6 милиона ARB от адрес на нападателите в заключен портфейл.
По оценката на TRM Labs към 02:30 ч. на 30 октомври замразените и блокирани активи достигат приблизително 2.7 милиарда долара. Около 2.4 милиарда долара остават в активи извън обсега на подобни механизми, включително 18 270 BTC и над 420 000 ETH.
Кои средства всъщност са били откраднати?
На 30 октомври главният изпълнителен директор на Binance Ричард Тенг заявява, че борсата ще покрие загубите със собствени средства. Компанията съобщава, че е заделила над 6.34 милиарда долара, от които около 5 милиарда вече са налични в същите криптоактиви, които са били засегнати. Останалите количества се набавят чрез пазарни и извънборсови сделки.
Нападателите източват портфейли, контролирани от Binance, а не индивидуалните криптопортфейли на клиентите. Борсата твърди, че са засегнати единствено нейни собствени средства. Анализът на CoinDesk обаче открива, че Binance 14, един от основните компрометирани портфейли, фигурира в публикувания от борсата отчет като част от резервите, обезпечаващи клиентските баланси. Според изчисленията на изданието източените ETH представляват 5.6% от отчетените ETH резерви.
Ако липсващите активи не бъдат заменени, покритието на клиентските ETH баланси би спаднало от 100% до приблизително 94%. Следващият резервен отчет, очакван на 1 ноември, ще покаже как изглежда покритието след атаката.
Обяснението, което Binance все още дължи
Блокчейнът пази подробен запис на случилото се. Вижда се кога са преместени активите, от кои адреси са излезли и как са преминали проверките за валидност. При Ethereum се вижда и подписаното разрешение, което е позволило изпълнението на делегирания код.
Големият въпрос остава как нападателите са получили достъп до системите на Binance и са успели да използват механизмите ѝ за подписване в десет различни блокчейн мрежи.
Компанията вече признава, че атаката е била по-сложна от първоначалната версия за компрометиран лаптоп. Разследването е открило допълнителни точки на пробив, но пълната последователност на проникването все още не е публично обяснена.
Binance обещава да покрие загубите. Част от средствата са замразени, друга част вече е преобразувана и разпръсната между различни адреси. Но най-важният отговор все още липсва: как външни нападатели са успели да накарат системите на Binance да подпишат и разрешат трансфери на милиарди долари в тяхна полза?